Wojna hybrydowa dotarła do sklepowej lodówki. Ślad prowadzi do Rosji - Next Gazeta.pl
Prorosyjskie grupy hakerskie NoName057(16) i Z-Pentest Alliance przyznały się do ataków na systemy chłodnicze w europejskich sieciach handlowych, co wywołało reakcję władz i wywołało obawy o bezpieczeństwo żywności.
Dwie prorosyjskie grupy hakerskie – NoName057(16) oraz Z-Pentest Alliance – ogłosiły na Telegramie, że to one wspólnie przeprowadziły cyberataki na systemy chłodnicze wykorzystywane przez sieci handlowe w Europie.
Choć brakuje twardych dowodów na ich słowa, śledczy wcale nie wykluczają rosyjskiego śladu. Tymczasem w Polsce wykryto aż 140 urządzeń podatnych na złośliwe ataki.
Grupa NoName057(16) twierdzi, że dysponuje ogromną bazą danych zawierającą loginy i hasła pracowników oraz klientów firmy Danfoss. Na potwierdzenie tych gróźb hakerzy nie przedstawili jednak żadnych dowodów.
Z wpisów grup wynika, że hakerzy byli w stanie z łatwością wykorzystać luki w systemach sterowania termostatami, ponieważ firmy naruszały podstawowe zasady bezpieczeństwa po to, aby ułatwić użytkownikom korzystanie z urządzeń.
Z-Pentest Alliance pochwaliło się: „Wystarczy prawidłowe wykorzystanie funkcji, które producent pierwotnie wbudował w sprzęt”, po czym uszczypliwie dodano, że producenci „nagle zdali sobie sprawę, że krytyczne systemy nie powinny być pozostawione bez odpowiedniej ochrony”.
Firma Danfoss zaprzecza
Duńska telewizja TV 2 skontaktowała się w tej sprawie z firmą Danfoss, której systemy faktycznie padły ofiarą ataków hakerskich w wielu europejskich supermarketach.
Firma oświadczyła, że jest świadoma twierdzeń rosyjskich grup, które głoszą m.in. doniesienia o kradzieży haseł. Danfoss stanowczo jednak twierdzi, że nie ma absolutnie żadnych przesłanek wskazujących na to, że wewnętrzna infrastruktura informatyczna firmy padła ofiarą włamania, lub że doszło do groźnego naruszenia bezpieczeństwa wrażliwych danych.
To absurdalne zarzuty. Jak zawsze nie są poparte żadnym uzasadnieniem ani dowodami, a mimo to mamy tu kolejne bezpodstawne oskarżenia pod adresem naszego kraju, obarczając go wszelkimi możliwymi zarzutami.
Rosyjski ślad i reakcja władz
Ataki hakerskie na supermarkety mogą idealnie wpisywać się w obserwowany od dawna w Rosji schemat bliskiej współpracy służb państwowych z przestępczym półświatkiem. „Rosja, obok Iranu, Chin i Korei Północnej, jest zaliczana do grona czterech państw, które najczęściej przeprowadzają sponsorowane przez państwo cyberataki na Europę. Eksperci twierdzą jednak, że charakterystyczne schematy działania i cele tych ataków pozwalają wykluczyć pozostałe trzy kraje” – pisze wprost portal Politico.
„Jesteśmy głęboko przekonani, że za tą aktywnością może stać konkretna, rosyjska grupa hakerska sponsorowana przez państwo” – powiedział serwisowi Xavier Bellekens, dyrektor generalny firmy zajmującej się cyberbezpieczeństwem Lupovis.
W odpowiedzi unijne stolice po cichu pracują nad nowymi planami reagowania na poważny cyberatak, który mógłby w skrajnych przypadkach doprowadzić do śmierci obywateli Europy (a taki scenariusz wydaje się z roku na rok coraz bardziej prawdopodobny).
„Wszystkie możliwości wydają się nadal wchodzić w grę. Od sprawców działających na zlecenie państw, po pojedyncze, niezależne osoby” – uważa James Sullivan, dyrektor ds. cyberbezpieczeństwa w brytyjskim ośrodku analitycznym RUSI.
W Polsce wykryto 140 podatnych urządzeń
Sprawa wywołała reakcję także nad Wisłą. „W całej Europie okazało się, że urządzenia niektórych producentów mają podatności, które pozwalają je zdalnie wyłączać i zmieniać w nich temperaturę. Można w ten sposób zaatakować całą tę część przemysłu, która na co dzień korzysta z dużych lodówek, np. do przechowywania krwi lub żywności. I do takiego ataku w Europie doszło” – mówił w programie „Rozmowa Piaseckiego” wicepremier i minister cyfryzacji, Krzysztof Gawkowski.
Według informacji ministra, również w Polsce wykryto aż 140 urządzeń (chłodni), które mogą paść ofiarą hakerów.
„Można je wyłączyć, można zareagować i trzeba to zrobić. Odpowiedzialność biznesowa wprost nakazuje: zrób to. A są firmy, które tego niestety nie robią” – grzmiał Gawkowski.
„Proszę sobie tylko wyobrazić, że w tych lodówkach mogą być przechowywane różnego rodzaju drogie, wrażliwe preparaty. Mogą z nich korzystać ważne dla państwa instytucje. Do tego dochodzą ogromne, potencjalne straty finansowe, bo mówimy o potężnych chłodniach należących do firm przechowujących żywność na masową skalę” – wyliczał wicepremier.
Metoda działania i skutki
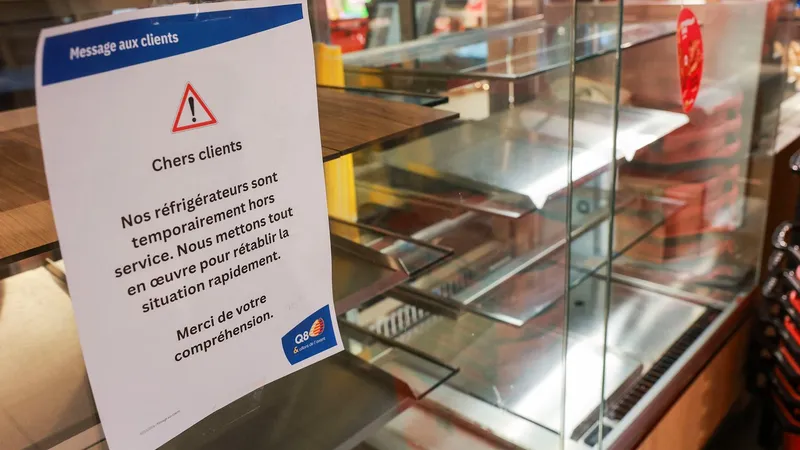
Szczegóły techniczne przybliżył Główny Inspektorat Sanitarny. Pierwsza fala ataków miała miejsce w połowie października br. we Francji, doprowadzając do zniszczenia żywności o wartości wielu milionów euro. Druga fala ataków rozpoczęła się 2 listopada i objęła supermarkety w co najmniej 10 krajach, w tym w Belgii, Estonii, Finlandii, Irlandii, Włoszech, Luksemburgu, Holandii, Portugalii, Niemczech, Szwecji oraz w Wielkiej Brytanii i Polsce. Ataki uderzają zarówno w duże sieci handlowe, jak i mniejsze podmioty m.in. rzeźnie i zakłady dystrybucji mięsa – podał w specjalnym komunikacie GIS.
Metoda działania włamywaczy jest stosunkowo prosta: za pomocą przejętych interfejsów sterujących hakerzy zmieniają zadane parametry temperatury i aktywują w lodówkach tryb ciągłego odszraniania.
„Napastnicy uzyskują zdalny dostęp do kontrolerów chłodniczych, zmieniają ich konfigurację przełączając urządzenia w tryb odszraniania, lub podnoszą ich temperaturę do nawet 40°C–50°C” – precyzuje sanepid.
Taki nagły i długotrwały wzrost temperatury w urządzeniach chłodniczych bezpowrotnie doprowadza do zepsucia i zniszczenia zapasów mrożonek, surowego mięsa czy nabiału.
Powiązane
