CERT Polska uruchamia bug bounty z pulą miliona złotych - itreseller.pl
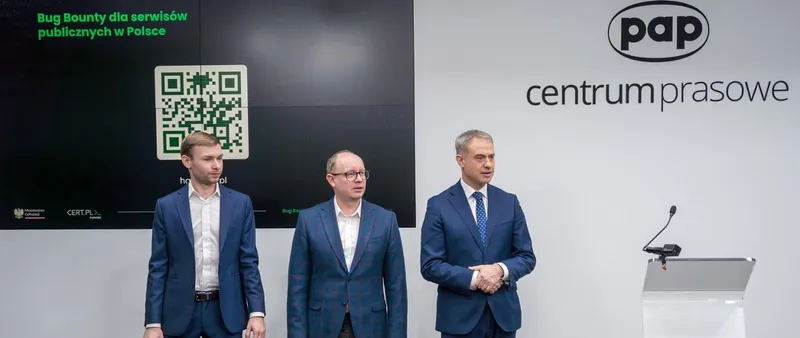
CERT Polska uruchomił program bug bounty z pulą nagród wynoszącą milion złotych, pozwalając niezależnym badaczom legalnie testować bezpieczeństwo wybranych systemów administracji publicznej.
Program wystartował 3 listopada 2026 roku na platformie hack.cert.pl, opracowanej i obsługiwanej przez CERT Polska, zespół reagowania na incydenty działający w strukturach NASK. To jedno z pierwszych na świecie przedsięwzięć tego rodzaju realizowanych całkowicie na własnej, krajowej infrastrukturze, bez udziału zewnętrznych operatorów komercyjnych.
Rozwiązanie pozwala badaczom legalnie sprawdzać bezpieczeństwo wskazanych systemów administracji, a następnie zgłaszać znalezione błędy. Każde zgłoszenie przechodzi wstępną weryfikację ekspertów CERT Polska i trafia do właściciela systemu, który odpowiada za usunięcie podatności. Cała komunikacja odbywa się na platformie zarządzanej przez organizatora.
Pula nagród i zasady
W pierwszym etapie udostępniono pięć programów obejmujących portal GOV.PL, komunikator mSzyfr, serwisy gminy Władysławowo oraz systemy CERT Polska i NASK. Badacze mogą testować wyłącznie zasoby i funkcje wskazane w regulaminach poszczególnych konkursów.
Łączna pula nagród wynosi milion złotych, natomiast wysokość wynagrodzenia za pojedyncze zgłoszenie zależy od krytyczności wykrytej i potwierdzonej podatności. Kwoty zaczynają się od kilkuset złotych i mogą sięgać 20 tys. zł.
Uczestnikiem programu może zostać osoba pełnoletnia, posiadająca numer PESEL, polską rezydencję podatkową oraz rachunek bankowy w Polsce. Organizatorzy planują w przyszłości dopuścić również osoby w wieku od 16 do 18 lat, pod warunkiem uzyskania zgody opiekuna prawnego.
Kluczowe założenia
Istotnym elementem projektu jest rezygnacja z pośrednictwa komercyjnych platform bug bounty. Informacje o wykrytych podatnościach pozostają w infrastrukturze CERT Polska, co ogranicza dostęp podmiotów zewnętrznych do szczegółów dotyczących słabości państwowych systemów.
W Polsce mamy wielu świetnych specjalistów i pasjonatów cyberbezpieczeństwa. Chcemy, żeby ich wiedza i umiejętności służyły bezpieczeństwu państwa
Potrzebę rozwijania takich mechanizmów potwierdzają dane przytoczone przez NASK. Od stycznia do września 2026 roku na świecie wykryto ponad 105 tys. nowych podatności, podczas gdy w całym 2025 roku było ich blisko 71 tys. W ciągu trzech lat liczba podatności obsłużonych przez CERT Polska wzrosła o ponad 300%.
Dalsze kroki
Program stanowi uzupełnienie tradycyjnych audytów bezpieczeństwa i testów penetracyjnych. Zamiast polegać wyłącznie na okresowych kontrolach, instytucje mogą korzystać z wiedzy szerszej społeczności specjalistów. Samo wykrycie błędu nie wystarczy jednak do poprawy bezpieczeństwa. Kluczowe pozostaje tempo jego usunięcia.
NASK zapowiada rozwijanie platformy i włączanie kolejnych instytucji publicznych. W przyszłości mają pojawić się również rankingi badaczy oraz system odznak premiujących ich aktywność i skuteczność.
Powiązane
