Zhakuj te rządowe systemy, to jeszcze Ci za to zapłacą
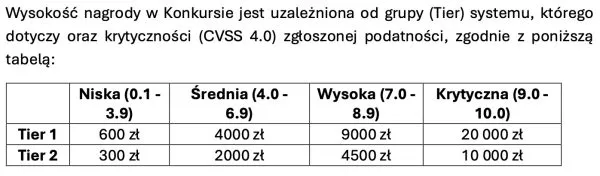
Rusza narodowy program bug bounty z pulą nagród 1 mln zł, za pojedyncze zgłoszenie najwyższego krytyczności można otrzymać nawet 20 tys. zł.
Warunkiem udziału w programie jest posiadanie 18 lat, polskiej rezydencji podatkowej, numeru PESEL oraz zalogowanie się na platformę przez login.gov.pl. System uruchomił i prowadzi zespół CERT Polska.
Pierwsze cele programu
Platforma startuje z pięcioma „celami”: serwis www.gov.pl, Gmina Władysławowo, komunikator mSzyfr, serwisy CERT Polska oraz wybrane serwisy NASK.
Zasady nagradzania
Niekoniecznie za każdy błąd będzie można otrzymać nagrodę. W przypadku serwisów CERT punktowane jest 20 konkretnych kategorii podatności, a nagrody są przyznawane w zależności od skali zagrożenia według CVSS 4.0.
Jeśli zgłoszenie zostanie uznane za „informacyjne”, nagrody nie będzie. Do szukania błędów można wykorzystywać narzędzia automatyczne, ale regulamin dopuszcza max. 5 req/s.
Ryzyko błędnych zgłoszeń
Przed zgłoszeniem błędu poleca się zapoznanie się z regulaminem każdego z celów, ponieważ przekazanie 3 błędnych zgłoszeń (np. niepotwierdzonej podatności) może skutkować blokadą konta na platformie.
Powiązane
