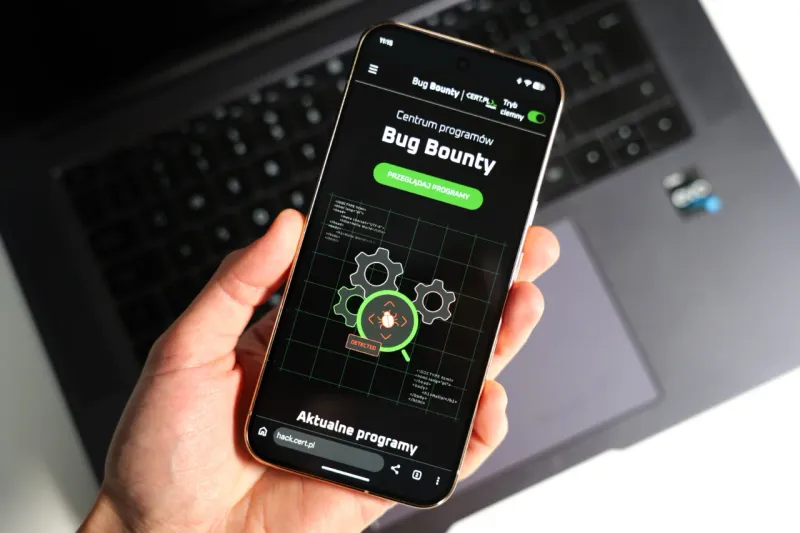
NASK zapłaci za zhakowanie systemów rządowych. Ruszyła platforma hack.cert.pl - ANDROID.COM.PL
Państwowy instytut badawczy NASK oficjalnie otworzył platformę Bug Bounty pod adresem hack.cert.pl, umożliwiając etycznym hakerom legalne testowanie rządowych systemów w zamian za wysokie nagrody.
Polska administracja publiczna decyduje się na przełomowy krok w obszarze cyberbezpieczeństwa. Platforma hack.cert.pl to pierwszy w Polsce państwowy program bug bounty, czyli mechanizm stałego audytowania systemów przez zewnętrznych badaczy w zamian za wynagrodzenie. Za inicjatywę odpowiada zespół CERT Polska, działający w strukturach NASK.
Milion złotych na nagrody
Budżet przeznaczony na nagrody dla uczestników programu wynosi milion złotych. Wysokość gratyfikacji za pojedynczy błąd zależy bezpośrednio od jego krytyczności, skomplikowania eksploitu oraz wpływu na ciągłość działania usług państwowych. Najwyższe stawki w wysokości 20 tysięcy złotych są przewidziane za podatności umożliwiające zdalne wykonanie kodu, nieautoryzowany dostęp do baz danych czy ominięcie kluczowych mechanizmów uwierzytelniania.
Procedura zgłaszania luk
Wszystkie zgłoszenia przyjmowane są wyłącznie przez system formularzy na portalu hack.cert.pl. Raport musi zawierać kompletny opis PoC (Proof of Concept) oraz instrukcję odtworzenia problemu. Sam zgłaszający jest zobowiązany do zachowania pełnej dyskrecji do momentu wdrożenia poprawki przez administratorów.
Powiązane
