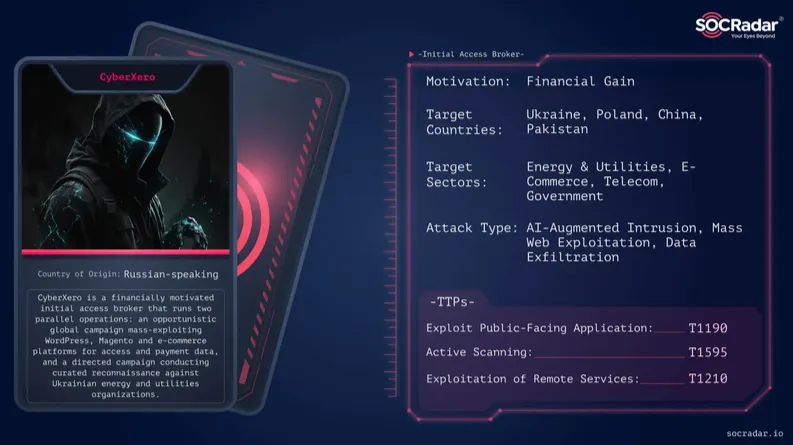
Cyberprzestępcy używają agentów AI do ataków na infrastrukturę krytyczną Ukrainy. Szczegóły kampanii CyberXero
Grupa cyberprzestępcza CyberXero za pomocą 51 agentów AI przeprowadziła atak na ukraińską infrastrukturę krytyczną, kradnąc 628 tys. rekordów danych obywateli.
Badacze z SOCRadar poddali analizie kampanię cyberprzestępczą grupy CyberXero, która za pomocą 51 agentów AI przeprowadziła atak na ukraińską infrastrukturę krytyczną oraz globalne serwisy e-commerce. W wyniku operacji cyberprzestępcy przejęli 628 tys. rekordów zawierających dane obywateli Ukrainy.
Przypadkowe odkrycie
Do wykrycia kampanii doszło przypadkowo. Analiza plików pozwoliła odtworzyć szczegóły ataku.
Metody ataku
Atakujący wykorzystali znane luki w popularnych wtyczkach i systemach CMS, tworząc złożone łańcuchy ataku. Wśród wektorów ataku znalazły się: SQL Injection (CVE-2026-4815 w WooCommerce), zdalne wykonanie kodu (RCE), narzędzie wp2shell oraz masowy rekonesans sieciowy.
W zaledwie 61 sekund cyberprzestępcom udało się przeprowadzić skanowanie 4708 celów, potwierdzić dostęp do 429 paneli administracyjnych WordPress i doprowadzić do wstrzyknięcia 32 webshelli.
Rola AI w atakach
Kluczową rolę odegrali agenty AI utworzone w środowisku Claude Code. Każdy z 51 agentów specjalizował się w konkretnym zadaniu, takim jak skanowanie czy identyfikacja podatności. Grupa wykorzystała również framework PentAGI do generowania ładunków i automatyzacji ataku.
Skala i motywacje
W wyniku ataku cyberprzestępcy przejęli dane z bazy dostawcy energii cieplnej dla Charkowa, zawierające m.in. imiona, nazwiska, numery kont i adresy. Zgodnie z analizą, CyberXero to rosyjskojęzyczna grupa, która głównie handluje dostępem do systemów, ale atak na Ukrainę mógł być inspirowany rządem.
Używanie samodzielnych agentów AI w atakach to już fakt, a nie futurystyczna wizja. Technologia ta drastycznie obniża próg wejścia do prowadzenia masowych operacji, pozwalając nawet pojedynczym atakującym działać ze skalą grup APT.
Powiązane
