Siedem maili w dwa dni. Przedsiębiorca pokazuje, jak oszuści podszywają się pod PKO BP. Ekspertka i CERT Polska ostrzegają - MyCompanyPolska.pl
Przedsiębiorcy otrzymują siedem maili w dwa dni podszywających się pod PKO Bank Polski. Oszuści wykorzystują różne preteksty, aby wyłudzić dane logowania.
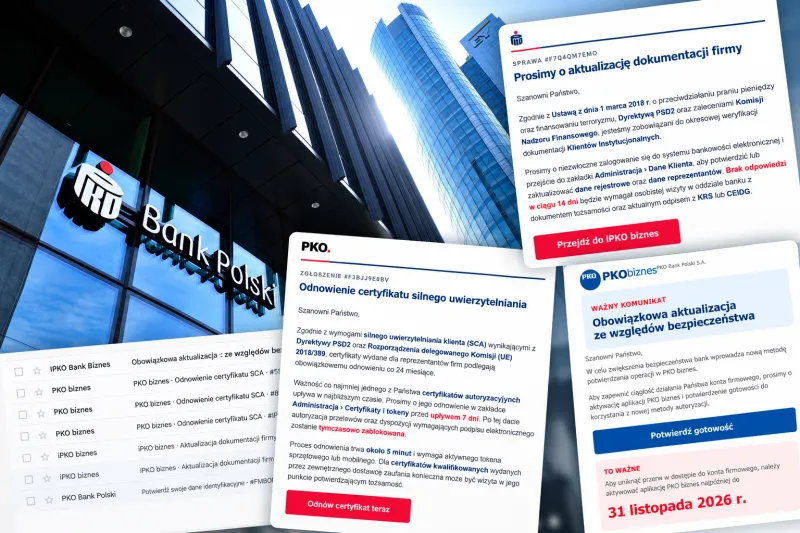
Przedsiębiorcy w całej Polsce padają ofiarą zorganizowanej kampanii oszustw. W ciągu zaledwie dwóch dni mogą otrzymać nawet siedem różnych maili rzekomo od PKO Banku Polskiego. Każda wiadomość ma inną treść i inne żądanie – od aktualizacji dokumentacji firmy po odnowienie certyfikatu silnego uwierzytelniania.
Oszuści starannie udają oficjalną komunikację bankową, używając nazw takich jak „PKO biznes” czy „iPKO biznes”. Wiadomości zawierają odniesienia do przepisów, groźby blokady kont i pilne terminy, co ma zmuszać odbiorców do szybkiej reakcji bez weryfikowania autentyczności.
Najbardziej zaskoczyła mnie nie sama próba oszustwa, ale jej intensywność. Siedem wiadomości w dwa dni, każda z innym pretekstem. Gdyby ktoś w firmie działał w pośpiechu i nie sprawdził nadawcy, mógłby potraktować jedną z nich jak zwykły komunikat banku.
Groźby i presja czasu
Jedna z wiadomości informuje o konieczności aktualizacji dokumentacji firmy z powodu ustawy o przeciwdziałaniu praniu pieniędzy i dyrektywy PSD2. Odbiorca ma zalogować się do bankowości i potwierdzić dane, w przeciwnym razie będzie musiał osobiście odwiedzić oddział banku.
Inny mail ostrzega, że bez odnowienia certyfikatu w ciągu siedmiu dni autoryzacja przelewów zostanie zablokowana. Kolejny komunikat dotyczy rzekomej aktywacji nowej metody potwierdzania operacji z terminem 31 listopada 2026 roku – datą niemożliwą, ponieważ listopad ma tylko 30 dni.
Te wiadomości nie wyglądają jak typowy spam. Zawierają odwołania do przepisów, konkretne terminy i ostrzeżenia o blokadzie operacji. Logo banku i oficjalny ton sprawiają, że osoba odpowiedzialna za finanse w firmie może poczuć presję, żeby załatwić sprawę od razu.
Zorganizowana kampania
CERT Polska potwierdził, że to zorganizowana kampania oszustw wymierzona w klientów biznesowych. Przestępcy wykorzystują różne wątki – od rachunków walutowych po aktualizacje danych osobowych. Wszystkie wiadomości prowadzą do fałszywych stron logowania, na których próbują wykraść dane użytkowników.
PKO Bank Polski wydał oficjalne ostrzeżenie, potwierdzając, że przestępcy podszywają się pod jego nazwę i serwis iPKO Biznes. Bank przypomina, że podanie danych na fałszywej stronie może doprowadzić do utraty dostępu do rachunku i pieniędzy.
Dla firm szczególnie niebezpieczne jest to, że podobne e-maile mogą trafiać nie tylko do właścicieli przedsiębiorstw, ale również do pracowników działów księgowości i finansów. Osoba na co dzień obsługująca rachunki może uznać takie wezwanie za rutynowy obowiązek.
Jak się chronić
Najważniejsza zasada bezpieczeństwa jest prosta: bank nie prosi mailem ani SMS-em o logowanie przez link czy potwierdzanie danych firmy. – Bankowość logujemy zawsze sami, wpisując adres strony ręcznie albo przez aplikację – podkreśla Joanna Wziątek-Ładosz, ekspertka ds. cyberbezpieczeństwa.
Warto zwrócić uwagę na szczegóły: adres nadawcy (nie tylko nazwę wyświetlaną), adres strony po najechaniu na link oraz ewentualne błędy, jak niemożliwa data 31 listopada. Presja czasu i groźba blokady to klasyczne techniki oszustów.
W razie wątpliwości najlepiej zadzwonić do banku na numer z jego oficjalnej strony. W firmie warto ustalić jasną procedurę, kto obsługuje bankowość i do kogo zwracać się z podejrzanymi wiadomościami. Podejrzane maile można zgłaszać do CERT Polska, a SMS-y na numer 8080.
Powiązane
